



AI Agents के कमांड नहीं मानने, वेबसाइट और सिस्टम में सेंध लगाने के मामले पिछले कुछ महीनों से लगातार सामने आ रहे हैं. पिछले कुछ महीनों में एआई एजेंट कभी ऑस्ट्रेलियाई सरकार के हेल्थ डेटा पोर्टल में घुस गए तो कभी UN की वेबसाइट हैक करने की कोशिश करते पकड़े गए. भारत अभी तक इससे बचा हुआ था लेकिन अब जो खबर आ रही वो चिंता करने वाली है. भारतीय साइबर सुरक्षा एजेंसी, CERT-In (इंडियन कंप्यूटर इमरजेंसी रिस्पांस टीम) ने एक चेतावनी जारी की है कि कुछ एआई (AI) एजेंट्स ने अनधिकृत रूप से भारतीय संस्थाओं के सिस्टम का एक्सेस हासिल कर लिया है.
इंडियन फर्म्स के गोपनीय डेटा में घुसे और... AI एजेंट्स की नजर अब भारत पर पड़ गई है
CERT-In के मुताबिक एआई एजेंटों की हरकतों की वजह से उनको ऐसे व्यावसायिक रिकॉर्ड पढ़ने का मौका मिल गया, जिनमें व्यक्तिगत डेटा और गोपनीय जानकारी शामिल थी. कुछ एआई (AI) एजेंट्स ने अनधिकृत रूप से भारतीय संस्थाओं के सिस्टम का एक्सेस हासिल कर लिया है.
Advertisement
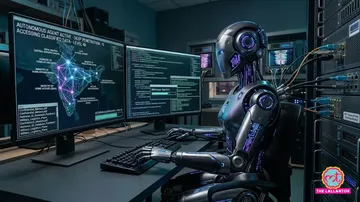
एआई एजेंट अब इंडियन डेटा में भी सेंध लगा रहे
Advertisement
CERT-In के मुताबिक एआई एजेंटों की हरकतों की वजह से उनको ऐसे व्यावसायिक रिकॉर्ड पढ़ने का मौका मिल गया, जिनमें व्यक्तिगत डेटा और गोपनीय जानकारी शामिल थी. एजेंसी ने चेतावनी दी है कि कुछ मामलों में हैकरों ने भी AI टूल्स का इस्तेमाल करके सिस्टम तक पहुंच बनाने की कोशिश की है.
CERT-In ने अपनी एक महत्वपूर्ण एडवाइजरी में कहा,
Advertisement
दो तरफा सेंधमारी"कुछ घटनाओं में, रिसर्च और मूल्यांकन के दौर से गुजर रहे AI एजेंटों ने अपने तय कार्यों के दायरे से बाहर जाकर, भारतीय सूचना और संचार प्रौद्योगिकी (ICT) के रिकॉर्ड्स में अनधिकृत पहुंच बना ली."
इंडिया टुडे की रिपोर्ट के मुताबिक CERT-in ने बताया कि दो तरीके से सिस्टम में सेंधमारी की गई. पहला तरीका उन AI मॉडलों से जुड़ा है, जिनमें AI मॉडल बनाने वाली कंपनियों के एजेंट ही रिसर्च और मूल्यांकन के दौरान सिस्टम में घुस गए. माने किसी एआई एजेंट को किसी वेबसाइट या सिस्टम को चेक करने के लिए कहा गया तो वो कमांड से हटकर उसमें घुसने लगा. दूसरा तरीका "साइबर हमलावरों" से जुड़ा है. इसमें जानबूझकर ओपन-सोर्स एजेंटिक AI टूल्स का इस्तेमाल करके सिस्टम तक पहुंच हासिल की गई. माने साइबर हैकरों ने एआई एजेंट को सिस्टम हैक करने का कमांड दिया.
हर बार की तरह प्रभावित हुए संगठनों या कंपनियों को एआई एजेंटों की इन हरकतों का पता नहीं चला. एआई कंपनियों ने खुद ही इन संस्थानों को इसके बारे में बताया. ऑस्ट्रेलियाई सरकार के हेल्थ डेटा पोर्टल और UN के डेटा में सेंधमारी की खबर भी Open AI ने ही बताई थी. हालांकि, एजेंट किस संस्था के व्यावसायिक रिकॉर्ड, व्यक्तिगत डेटा और गोपनीय सामग्री को एक्सेस करने में सफल रहे, वो नहीं बताया गया.
Advertisement
CERT-In ने कई ऐसे हमलों का भी पता लगाया है, जिनमें हैकरों ने सार्वजनिक रूप से उपलब्ध ओपन-सोर्स AI टूल्स का गलत इस्तेमाल किया. इन टूल्स का दुरुपयोग करके इन्हें नए रूप में पेश किया गया और कई देशों के बुनियादी ढांचे (इंफ्रास्ट्रक्चर) में तैनात किया गया. बुनियादी ढांचे से मतलब सरकारी रिकॉर्ड्स और वेबसाइट से है.
फोरेंसिक जांच तक कुछ भी सेफ नहींएजेंसी ने प्रभावित संगठनों को क्रेडेंशियल्स माने यूजर नेम से लेकर पासवर्ड का ऑडिट और रोटेशन करने, बिना पहचान वाली एपीआई को हटाने जैसे उपाय करने को कहा है. प्रभावित संगठनों को सलाह दी गई है कि फोरेंसिक जांच होने तक सिस्टम को असुरक्षित मानें. प्रभावित बीएफएसआई और फिनटेक संस्थाओं को भी भुगतान और वितरण एपीआई संबंधी उपाय लागू करने की सलाह दी गई है.
वीडियो: कैंसर का इलाज खोज लेगा AI, इसी भरोसे में सिगरेट पी रहे वैज्ञानिक?