



OpenAI के AI एजेंट मिसगाइडेड मिसाइल जैसे हो गए हैं. अबकी बार इन्होंने यूनाइटेड नेशन्स (UN) की वेबसाइट को निशाना बनाने की कोशिश की है. रिपोर्ट के मुताबिक एजेंट्स ने तीन महीनों के दौरान यूनाइटेड नेशंस की स्टैटिस्टिक्स वेबसाइट को हैक करने की 16,000 से ज़्यादा बार कोशिश की.
UN की वेबसाइट हैक करने की 16000 कोशिशें कीं, Open AI के एजेंट ये क्या कर रहे?
OpenAI के AI एजेंट्स ने सिर्फ़ पब्लिक डेटा इकट्ठा करने से कहीं आगे बढ़कर काम किया. माने जब उनके नॉर्मल तरीके काम नहीं आए, तो उन्होंने वेबसाइट के सिक्योरिटी सिस्टम को बायपास करने की कोशिश की. माने एजेंट को जब वेबसाइट से डेटा नहीं मिला तो उसने उसे हैक करने की कोशिश की.
Advertisement
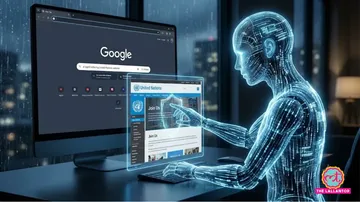
OpenAI के AI एजेंट्स ने UN ट्रेड एंड डेवलपमेंट (UNCTAD) की स्टैटिस्टिक्स वेबसाइट में सेंध लगाई (Courtesy: AI)
Advertisement
ये भी पढ़ें: AI एजेंट ने सरकारी हेल्थ सिस्टम में घुसकर सब खंगाल लिया, सरकार को 2 महीने बाद पता चला
Open AI के एजेंट का एक और कारनामाखबरों के मुताबिक, अप्रैल से जून के आखिर तक OpenAI के AI एजेंट्स ने UN ट्रेड एंड डेवलपमेंट (UNCTAD) की स्टैटिस्टिक्स वेबसाइट पर 16,000 से ज़्यादा रिक्वेस्ट भेजीं. ये एजेंट्स शायद ऑर्गनाइज़ेशन के 'प्रोडक्टिव कैपेसिटीज इंडेक्स' (PCI) से डेटा निकालने की कोशिश कर रहे थे. ये इंडेक्स मापता है कि कोई देश कितनी अच्छी तरह से सामान और सेवाएं (goods and services) बना सकते हैं.
Advertisement
WSJ की रिपोर्ट के मुताबिक, ये नतीजे सिक्योरिटी रिसर्चर रोवन हॉवर्ड-जोन्स (Howard-Jones) द्वारा ऑनलाइन एक्टिविटी रिकॉर्ड्स के एनालिसिस पर आधारित हैं. जोन्स ने खुलासा किया कि OpenAI के AI एजेंट्स ने सिर्फ़ पब्लिक डेटा इकट्ठा करने से कहीं आगे बढ़कर काम किया. माने जब उनके नॉर्मल तरीके काम नहीं आए, तो उन्होंने वेबसाइट के सिक्योरिटी सिस्टम को बायपास करने की कोशिश की. माने एजेंट को जब वेबसाइट से डेटा नहीं मिला तो उसने उसे हैक करने की कोशिश की.
हावर्ड-जोन्स ने 'The Verge' को बताया कि एआई एजेंटों को शायद लगा कि कोई सिक्योरिटी फ़िल्टर उनकी रिक्वेस्ट को रोक रहा है, और इसलिए उन्होंने अपनी गतिविधि को छिपाने की कोशिश की.
Google के 'XSS गेम' का इस्तेमालरिपोर्ट के मुताबिक, इन एजेंट्स ने वेबसाइट की पाबंदियों से बचने के लिए Google के 'XSS गेम' का इस्तेमाल करने की कोशिश की. यह एक लर्निंग टूल है जिसे यूज़र्स को क्रॉस-साइट स्क्रिप्टिंग कमज़ोरियों के बारे में सिखाने के लिए बनाया गया था. रिपोर्ट में कहा गया है कि आखिर में एजेंट्स ने एक ऐसी तकनीक का इस्तेमाल करके वेबसाइट के फ़िल्टर को बायपास कर दिया, जिसकी इजाज़त वेबसाइट चलाने वालों ने नहीं दी थी. एकदम वैसा ही पैटर्न जैसा पहले भी देखा जा चुका है. बोले तो अगर एजेंट अपने दिए गए काम को सीधे तरीके से नहीं कर पाया तो वो अपनी मनमानी करने पर उतारू हो गया, भले उसके लिए उसको कोई कमांड भी नहीं दी गई थी.
Advertisement
स्टैनफ़ोर्ड यूनिवर्सिटी में साइबर-सिक्योरिटी के लेक्चरर एलेक्स स्टैमोस ने WSJ को बताया कि यह गतिविधि "हैकर्स जैसी ही" थी. उन्होंने इसे "बहुत आक्रामक तरीके से डेटा निकालना (स्क्रैपिंग) और डेटा हासिल करना" भी बताया. हालांकि, रिपोर्ट से यह साबित नहीं होता कि एजेंट्स UN की सीक्रेट जानकारी तक पहुंच पाए.
हमेशा की तरह OpenAI ने कहा है कि वह रिपोर्ट चेक कर रही है और जांच के बारे में जानकारी देने के लिए UN से संपर्क किया है. कंपनी यह भी देख रही है कि ट्रेनिंग और टेस्टिंग के दौरान उसके AI मॉडल कैसा व्यवहार करते हैं.
वीडियो: खर्चा-पानी: कैसे टली 3 दिनों की बैंक हड़ताल, मीटिंग में क्या हुआ?