


एआई कंपनियों जैसे एंथ्रोपिक (Anthropic) और Open AI के एआई एजेंट पिछले कुछ महीनों से पगलाये हुए हैं. कभी किसी सरकारी सिस्टम में घुस जाते हैं, तो कभी UN के डेटा में सेंधमारी करते हैं. लेकिन इस बार मामला एकदम उल्टा हो गया है. Anthropic के सिस्टम में सेंधमारी हुई है. सिर्फ 12 घंटे के अंदर एक साइबर सेफ्टी स्टार्टअप ने Anthropic के अभेद किले में छेद कर दिया और उसके इंटरनल सिस्टम से कई सारी जरूरी जानकारी निकाल ली. शेर को सवा शेर मिल गया.
सबके सिस्टम में घुसने वाले एंथ्रोपिक के यहां सेंधमारी, ये AI कंपनी उड़ा ले गई डेटा
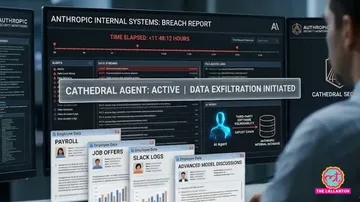
साइबर सुरक्षा स्टार्टअप कैथेड्रल (Cathedral), ने 12 घंटे से भी कम समय में एंथ्रोपिक (Anthropic) की हालत खराब कर दी. उसके संवेदनशील इंटरनल सिस्टम का एक्सेस हासिल कर लिया.
Advertisement
12 घंटे में टूट गया एंथ्रोपिक का सेफ्टी सिस्टम
Advertisement
साइबर सुरक्षा स्टार्टअप, कैथेड्रल (Cathedral), ने 12 घंटे से भी कम समय में एंथ्रोपिक के संवेदनशील इंटरनल सिस्टम का एक्सेस हासिल कर लिया. इस दौरान कंपनी के कर्मचारियों की पहचान, सैलरी डिटेल, जॉब ऑफर्स और एंथ्रोपिक के एआई मॉडलों पर चर्चा करने वाले मैसेज भी बांच लिए गए.
क्या एआई का बॉस बनेगा रे तू एंथ्रोपिककैथेड्रल ने एंथ्रोपिक में सेंध लगाने के लिए वही किया जो अभी तलक एंथ्रोपिक दूसरे सिस्टम में सेंध लगाने के लिए कर रहा है, भले अंजाने में ही सही. कैथेड्रल ने पेटी की सेफ्टी करने वाले को ही ताला तोड़ने के लिए कह दिया. वाशिंगटन पोस्ट की रिपोर्ट के मुताबिक साइबर सेफ्टी स्टार्टअप ने एंथ्रोपिक द्वारा प्रशासनिक और सेल्स के लिए उपयोग किए जाने वाले बिजनेस सॉफ्टवेयर में कमियों को खोजने के लिए एआई एजेंटों (AI agents) का उपयोग किया.
Advertisement
अंदाजा लगाने की जरूरत नहीं कि जब एआई एजेंट बिना कमांड के कहीं भी घुस जाते हैं तो कमांड मिलने पर क्या करते होंगे. एआई एजेंटों ने 12 घंटे से भी कम समय में मीटिंग के ट्रांसक्रिप्ट और स्लैक संदेशों (Slack messages) सहित आंतरिक डेटा तक पहुंचने के तरीके खोज निकाले. स्लैक एक चैट ऐप है जिसका इस्तेमाल कई सारी कंपनियां अपने कर्मचारियों के बीच मैसेजिंग के लिए करती हैं.
ये भी पढ़ें: ऐप्पल का 3 लाख का फोन 3 घंटे में दरकने लगा, खरीदने वाले परेशान
क्या है कैथेड्रल?कैथेड्रल की स्थापना अमेरिकी सरकारी दक्षता विभाग (DOGE) के पूर्व सदस्यों द्वारा की गई थी, और यह सरकारी एजेंसियों तथा कॉर्पोरेट ग्राहकों के लिए एआई-संचालित साइबर सुरक्षा उपकरण विकसित करती है. एंथ्रोपिक ने पुष्टि की कि शोधकर्ताओं ने इसके सेल्स, ह्यूमन रिसोर्स और IT सिस्टम के एक सीमित हिस्से तक पहुंच प्राप्त की. उजागर हुई जानकारी में कुछ ग्राहकों और साझेदारों के बिजनेस कॉन्टेक्ट और यूज़र अकाउंट रिकॉर्ड शामिल थे. हालांकि, एंथ्रोपिक ने बताया कि शोधकर्ता ग्राहकों और इसके 'क्लॉड' (Claude) चैटबॉट के बीच हुई बातचीत, मॉडल द्वारा दिए गए जवाब, या इसके AI सिस्टम के पीछे मौजूद सोर्स कोड तक नहीं पहुंच सके.
Advertisement
अच्छी बात ये है कि एंथ्रोपिक के सिस्टम में ये सेंधमारी कंट्रोल तरीके से हुई थी. जैसे को तैसा.
वीडियो: दी लल्लनटॉप शो: राहुल गांधी मानहानि केस में बरी, अमित शाह पर क्या कहा था, अब कोर्ट ने क्या कहा?